


vernetzte Geräte
Sicherheit für Telekommunikations- & Netzwerkprodukte
Der EU Cyber Resilience Act (CRA) verschärft die Sicherheitsanforderungen an Netzwerkprodukte – und der Grund dafür liegt in den Produkten selbst. Router, Switches, Gateways und CPE sind ein Jahrzehnt oder länger in kritischen Umgebungen im Einsatz, wo ein einziger anfälliger Firmware-Build oder eine veraltete Komponente zu einem langfristigen Haftungsrisiko für den OEM wird.
Promwad unterstützt Produktteams aus Telekommunikation und Networking dabei, Sicherheitsschwachstellen in vernetzten Geräten zu erkennen und zu beheben. Mit über 22 Jahren Erfahrung in der Embedded-Entwicklung und mehr als 100 Ingenieuren arbeiten wir direkt am Gerät – und analysieren Hardware, Firmware, SBOM/CVE-Exposition, Protokolle und Angriffsfläche.
Sicherheit von Netzwerkgeräten für Telekommunikations-OEMs
Warum die Sicherheit von Netzwerkgeräten so wichtig ist
Telekommunikations- und Netzwerkprodukte sind vernetzte Geräte mit langem Lebenszyklus, die in der Regel installiert und dann vergessen werden – verteilt über verschiedene Regionen, mit begrenzten Möglichkeiten für Remote-Updates und noch geringerer Transparenz für die Betreiber. Dieses Einsatzprofil birgt Cybersicherheitsrisiken:
- Anfällige Firmware mit veralteten Codepfaden
- Veraltete oder ungepatchte Drittanbieterpakete mit bekannten CVEs
- Offen zugängliche Management-Schnittstellen – SSH, Telnet, Weboberflächen, SNMP –, die aus nicht vertrauenswürdigen Netzwerken erreichbar sind
- Schwache oder unsignierte Update-Mechanismen, die Rollbacks oder nicht vertrauenswürdige Firmware zulassen
- Unsichere Standardkonfigurationen und die Wiederverwendung von Zugangsdaten
- Unzureichende Rollentrennung und Zugriffskontrolle innerhalb des Geräts
- Schwachstellen auf Protokollebene in Netzwerk- und Management-Stacks
- Unsichere Boot-Ketten und ungeschützte Debug-Schnittstellen
Nach dem EU Cyber Resilience Act (Verordnung (EU) 2024/2847) gelten seit September 2026 Meldepflichten für Schwachstellen; ab Dezember 2027 werden Secure-by-Design-Entwicklung, SBOM-Praktiken und sichere Updates für Produkte auf dem EU-Markt verpflichtend.
Ohne CRA-Konformität darf ein Produkt keine CE-Kennzeichnung tragen und nicht in der EU verkauft werden. Bei Verstößen drohen Bußgelder von bis zu 15 Mio. EUR oder 2,5 % des weltweiten Jahresumsatzes sowie die Rücknahme vom Markt.
In den USA erwarten Bundesbehörden und Abnehmer aus dem Bereich kritischer Infrastrukturen inzwischen nach FIPS 140-3 validierte Kryptografie, da FIPS-140-2-Zertifikate in die Historical List des CMVP verschoben wurden.
Legen wir den Umfang des Audits gemeinsam fest.
Denis Petronenko, Leiter des Geschäftsbereichs Telekommunikation bei Promwad
Was wir bei Telekommunikationsprodukten prüfen
Promwad bewertet Netzwerkgeräte aus der Perspektive von Embedded-Ingenieuren. Wir erfassen die tatsächliche Angriffsfläche Ihres Geräts mithilfe von MITRE EMB3D™, einem speziell für Embedded-Geräte entwickelten Bedrohungsmodell. Die Ergebnisse fließen zudem in die Cybersicherheits-Risikobewertung ein, die der CRA in Ihrer technischen Dokumentation verlangt.
Prüfbereiche:
Hardwarearchitektur und Debug-Schnittstellen
Boot-Kette und Mechanismen für Firmware-Updates
Management-Schnittstellen und
offen zugängliche Dienste
SBOM und bekannte ausnutzbare Schwachstellen
Relevanz von CVEs im tatsächlichen Produktkontext
Gerätekonfiguration und Logik der Zugriffskontrolle
Firmware-Struktur, Embedded-Linux-Komponenten und Drittanbieterpakete
Angriffsfläche von Routern, Switches, Gateways und Kundenendgeräten (CPE)
Netzwerkprotokolle und
Datenflüsse
Kryptografische Implementierung
und Vorbereitung auf FIPS 140-3
Prüfumfang
Hardwareprüfung
Wir beginnen bei der Platine. Unsere Hardware-Ingenieure prüfen die Architektur, identifizieren offen zugängliche Schnittstellen und Debug-Schnittstellen und bewerten physische Zugriffsrisiken, die sich auf die Vertrauensannahmen des Geräts auswirken.
Typische Aktivitäten der Hardwareprüfung:
- Prüfung von Schaltplänen, PCB-Layout und Einhaltung des Referenzdesigns
- Bestandsaufnahme von Debug-Schnittstellen wie JTAG, SWD, UART sowie ungenutzten Testpunkten
- Bewertung von Datenspeicher, Speicherschutz und Zugriff auf nichtflüchtige Assets
- Bewertung von Secure Element und TPM (Plattform-Kryptomodul)
- Prüfung von Plattformfunktionen, die die Angriffsfläche vergrößern können
- Bewertung physischer Zugriffsrisiken – Manipulationspfade und von außen zugängliche Signale
- Anfälligkeit kryptografischer Operationen und der Schlüsselspeicherung für Seitenkanal- und Fault-Injection-Angriffe
- Prüfung der physischen Sicherheit gemäß den Anforderungen von FIPS 140-3 Level 2/3: Manipulationsnachweis, Reaktion auf Manipulationen und Schlüssellöschung (Zeroization)
Ergebnis: ein klares Bild davon, welche Bedingungen auf Hardwareebene Angriffe auf höheren Ebenen ermöglichen oder eindämmen.
Firmware & Software
Die meisten realistischen Angriffe auf Netzwerkgeräte zielen auf die Firmware. Wir analysieren die Firmware-Architektur, untersuchen die Boot- und Update-Logik und prüfen den Embedded-Software-Stack sowie Komponenten von Drittanbietern anhand aktueller Bedrohungsszenarien.
Die Sicherheitsanalyse der Firmware umfasst:
- Strukturanalyse der Firmware
- Prüfung von Komponenten auf Basis von Embedded Linux, OpenWRT, prplOS oder RTOS
- Bootloader, Integrität der Boot-Kette und Logik der Signaturprüfung
- Firmware-Update-Mechanismen, Rollback-Behandlung und Wiederherstellungspfade
- Drittanbieterpakete, Open-Source-Abhängigkeiten und versionsbedingte Angreifbarkeit
- Offengelegte Zugangsdaten, hartcodierte Geheimnisse und Schlüsselverwaltung
- Bekannte Schwachstellen, die den Firmware-Stack in seiner ausgelieferten Form betreffen
Ergebnis: eine strukturierte Übersicht über Risiken auf Firmware-Ebene, die sich direkt in konkrete Korrekturmaßnahmen überführen lässt.
SBOM & CVE
Eine Liste von CVEs ist noch keine Sicherheitsbewertung. Eine SBOM- und CVE-Analyse ist nur dann hilfreich, wenn sie eine einzige Frage beantwortet: Welche dieser Schwachstellen sind für dieses Produkt, in dieser Konfiguration und in diesem Release tatsächlich relevant?
Die SBOM-/CVE-Analyse umfasst:
- Erstellung oder Prüfung von SBOMs in Standardformaten wie SPDX und CycloneDX
- Zuordnung von CVEs zu den tatsächlich im Firmware-Build enthaltenen Komponenten
- Priorisierung auf Basis der realen Angreifbarkeit des Produkts statt pauschaler CVSS-Werte
- Ermittlung von Abhilfemaßnahmen – Patchen, Ersetzen, Isolieren oder Absichern durch Konfiguration
- Technische Unterstützung für Ihr PSIRT: SBOM-basiertes CVE-Monitoring, Triage und eine Patch-Pipeline, die zu den Meldefristen des CRA passt
In diesem Schritt gleichen wir die Ergebnisse auch mit den CRA-relevanten Anforderungen an die Produktsicherheit ab – einschließlich SBOM-Praktiken und strukturiertem Schwachstellenmanagement –, um die CRA-Compliance-Arbeit auf Produktseite zu unterstützen.
Protokolle & Angriffsfläche
Netzwerkprodukte werden dadurch bestimmt, was sie nach außen preisgeben. Der letzte Teil des Audits untersucht, wie das Gerät kommuniziert, welche Dienste es anbietet und wie sich diese Dienste bei gezielten Tests verhalten.
Die Protokoll- und Angriffsflächenanalyse umfasst:
- Bestandsaufnahme offener Ports, lauschender Dienste und Management-Endpunkte
- Prüfung von Management-Protokollen wie SSH, HTTPS, SNMP, NETCONF und RESTCONF
- Authentifizierungslogik, Umgang mit Zugangsdaten und Sitzungsverwaltung
- Konfigurationsschnittstellen – Weboberfläche, CLI, APIs
- Analyse netzwerkseitiger Datenflüsse und Vertrauensgrenzen
- Bewertung der Angreifbarkeit über LAN-, WAN- und Management-Schnittstellen
- Anfälligkeit für Man-in-the-Middle-Angriffe: Zertifikatsvalidierung und gegenseitige Authentifizierung auf Management- und Update-Kanälen
Ergebnis: eine konkrete Übersicht der Angriffsfläche, anhand derer Entwicklungsteams diese verkleinern, segmentieren oder härten können.
Kryptografie & Vorbereitung auf FIPS 140-3
Bei Netzwerkprodukten, die an US-Behörden und Betreiber kritischer Infrastrukturen verkauft werden, prüfen wir, wie Kryptografie im Gerät implementiert, konfiguriert und abgegrenzt ist und wie weit sie von den Anforderungen von FIPS 140-3 entfernt ist.
Die Kryptografieprüfung umfasst:
- Bestandsaufnahme der Kryptobibliotheken und -module in der Firmware und der Management-Ebene (TLS, SSH, SNMPv3, IPsec)
- Statusprüfung: nach FIPS 140-3 validiert, FIPS 140-2 (Historical List) oder nicht validiert
- Definition der kryptografischen Grenze und Konfiguration des Approved Mode
- Schlüsselerzeugung, -speicherung und -löschung (Zeroization); Entropiequellen
- Gap-Analyse und Migrationspfad für Designs aus der FIPS-140-2-Ära
Ergebnis: ein klares Bild davon, was Ihr Produkt noch von der Einreichung zur FIPS-140-3-Validierung trennt, sowie ein technischer Plan, um die Lücken zu schließen.
Branchen, die wir bedienen
Telekommunikation
Automobilindustrie
IoT & Unterhaltungselektronik
Was Promwad liefert
Unser Ziel ist es, Produktteams Ergebnisse an die Hand zu geben, mit denen sie direkt weiterarbeiten können. Unser Standard-Lieferumfang beim Audit umfasst:
Schriftlicher Auditbericht mit klassifizierten
Befunden und zugehörigen Nachweisen
Risikopriorisierung auf Basis des Produktkontexts und des Einsatzmodells
Übersicht der betroffenen Komponenten, Schnittstellen und Konfigurationen
SBOM- und CVE-Zusammenfassung
mit Relevanzbewertung
Übersicht der Angriffsfläche auf Hardware-, Firmware- und Protokollebene
Empfehlungen zur Behebung, so konkret, dass Entwicklungsteams sie direkt umsetzen können
Roadmap für Abhilfemaßnahmen, abgestimmt auf Ihre Release-Planung
Technische Unterstützung bei ausgewählten Korrekturen, wenn tiefergehende praktische Arbeit erforderlich ist
Promwad liefert technische Ergebnisse, die Ihr nächstes Firmware-Release nachweislich widerstandsfähiger gegen Angriffe machen – keine Zertifizierung, keine formale Compliance-Freigabe und keine Prüfung durch eine akkreditierte Stelle.
Unterstützung bei der Behebung – vom Befund zur Lösung
Ein Befund ist noch keine Lösung. Nach der Bewertung kann Promwad mit demselben Team direkt in die Behebung übergehen und Änderungen auf Hardware-, Firmware- und Embedded-Software-Ebene umsetzen – in den Teilen der Codebasis, die wir bereits kennen.Typische Maßnahmen zur Behebung:
• Reduzierung offen zugänglicher Schnittstellen und Entfernung ungenutzter Dienste
• Aktualisierung oder Austausch anfälliger Drittanbieterkomponenten
• Verbesserung der Firmware-Update-Logik – Signierung, Verifizierung, Rollback-Schutz
• Stärkung von Zugriffskontrolle, Authentifizierung und Sitzungsverwaltung
• Unterstützung bei der SBOM-Erstellung und beim Schwachstellenmanagement in Ihrer Release-Pipeline
• Übergabe von Patches und technischer Dokumentation an Ihr Team
• Implementierung ausgewählter Sicherheitsmechanismen auf Geräteebene in der Produkt-Firmware
• Migration der Kryptografie auf nach FIPS 140-3 validierte Module und Konfiguration des Approved Mode
Für umfassendere Sicherheit von Embedded-Produkten – Secure Boot, Geräteidentität, signierte OTA-Updates und Secure-by-Design-Entwicklung auch für Produkte außerhalb des Netzwerkbereichs – erfahren Sie mehr über unsere Sicherheitsleistungen für Embedded-Systeme.
Technologielandkarte
- Bedrohungsmodellierung für Hardware und Firmware auf Basis von MITRE EMB3D™
- Prüfung von Schaltplänen und PCB-Layout
- Bestandsaufnahme der Debug-Schnittstellen: JTAG, UART, SWD
- Prüfung von Secure Boot gemäß NIST SP 800-193
- Bewertung von Manipulationsschutz und physischen Zugriffsrisiken
- Prüfung des Einsatzes von Secure Elements und TPM (sofern zutreffend)
- CWE Most Important Hardware Weaknesses
- CWE Top 25: Schwachstellen in Firmware und Software
- SBOM-Formate: SPDX, CycloneDX
- Sichere Programmierung: MISRA C, MISRA C++, SEI CERT C
- Regulatorische Treiber: EU Cyber Resilience Act (Verordnung (EU) 2024/2847), FIPS 140-3 (NIST CMVP)
- Industrielle Sicherheit: IEC 62443-4-2
- Bedrohungsmodellierung: MITRE EMB3D™
- Bedrohungsmodellierung für Firmware
- SBOM-Erstellung und -Prüfung: SPDX, CycloneDX
- CVE- und CWE-Analyse
- Schwachstellenscans der Firmware
- Prüfung der Update-Mechanismen: Boot-Kette, Signierung, Rollback-Schutz
- Analyse von Drittanbieterkomponenten
- Stacks auf Basis von Embedded Linux, OpenWRT, prplOS und RTOS
- Management-Protokolle: SSH, SNMP, NETCONF, RESTCONF
- Weboberflächen, CLI und APIs
- Logik von Authentifizierung und Zugriffskontrolle
- Offene Ports und lauschende Dienste
- Konfigurationsschnittstellen und Umgang mit Zugangsdaten
- Analyse netzwerkseitiger Datenflüsse
Unsere Fallstudien
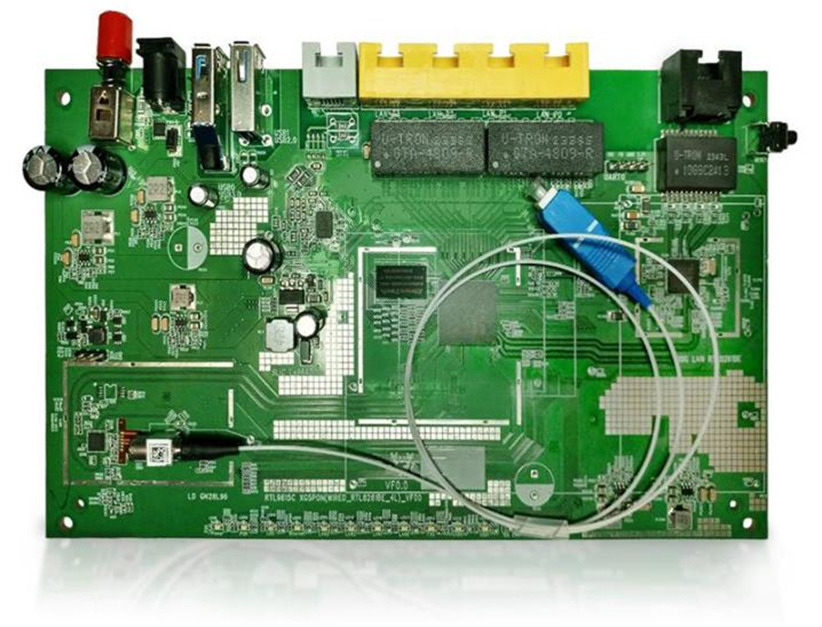
Router-Sicherheitsaudit: Realtek RTL9615C / OpenWRT, prplOS
Herausforderung. Ein OEM bereitete die Auslieferung eines Routers für Privathaushalte und kleine Unternehmen in regulierte europäische Märkte vor. Die internen Teams hatten nur begrenzte Kapazitäten, um die Sicherheitslage des Geräts auf Produktebene anhand aktueller Anforderungen an vernetzte Netzwerkgeräte zu validieren.
Lösung. Promwad führte ein Sicherheitsaudit des Routers durch, der auf der Plattform Realtek RTL9615C basiert und unter OpenWRT und prplOS läuft. Die Arbeiten umfassten:
- Hardware-Audit einschließlich Schaltplanprüfung, PCB-Analyse und Bestandsaufnahme ungenutzter Plattformfunktionen
- Firmware-Analyse mit SBOM-Erstellung, Identifizierung von CVEs und Zuordnung von Abhilfemaßnahmen
- Protokoll- und Angriffsflächenanalyse der Management- und Data-Plane-Schnittstellen des Geräts
- Gezielte Sicherheitstests der Geräte-Firmware
Ergebnis. Eine priorisierte Liste der Befunde, eine Roadmap zur Behebung und technische Empfehlungen, abgestimmt auf die CRA-relevanten Anforderungen an die Produktsicherheit – direkt nutzbar für das Firmware-Team des OEM im nächsten Release-Zyklus.
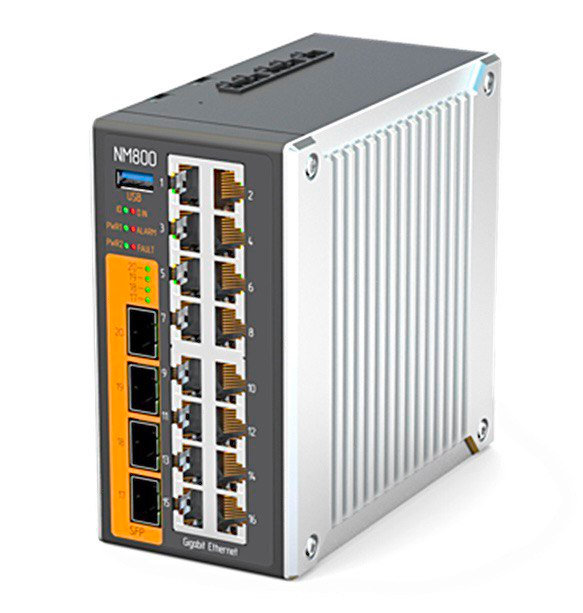
Industrie-Switch-Sicherheitsaudit: Microchip VSC7448YIH-01
Herausforderung. Ein Industrie-Switch für den Einsatz in kritischen Infrastrukturen benötigte vor der Serienfertigung eine strukturierte Sicherheitsvalidierung. Das Produktteam brauchte Klarheit über Schwachstellen auf Hardwareebene, die Angreifbarkeit der Firmware und netzwerkseitige Angriffspfade – in einer Tiefe, wie sie die Due-Diligence-Fragebögen der Kunden zunehmend verlangten.
Lösung. Promwad führte ein Sicherheitsaudit des Industrie-Switches auf der Plattform Microchip VSC7448YIH-01 durch, darunter:
- Hardware-Audit gemäß CWE Most Important Hardware Weaknesses
- Maßnahmen zum Schutz der Firmware – Beseitigung von CVEs, SBOM-Erstellung und Behebung von Schwachstellen aus den CWE Top 25
- Netzwerksicherheitsanalyse und Prüfung der Angriffsabwehr für die Protokolle und offen zugänglichen Schnittstellen des Switches
- Gezielte Sicherheitstests, um die identifizierten Abhilfemaßnahmen zu validieren
Ergebnis. Eine validierte Sicherheitslage des Produkts mit abgeschlossener Behebung auf Hardware- und Firmware-Ebene – sowie Auditunterlagen, die der OEM direkt für kundenseitige Sicherheitsfragebögen bei industriellen Einsätzen nutzen konnte.
Weitere Fallstudien zum Thema Cybersicherheit


Warum Promwad
Embedded-Sicherheit wird von Embedded-Ingenieuren gemacht. Die Arbeit von Promwad im Bereich Produktsicherheit stützt sich auf dieselben Teams, die Netzwerkgeräte entwickeln, Prototypen bauen und in die Serienfertigung bringen.
Unsere Expertise bei Chips & Plattformen






Erhalten Sie eine Sicherheitsbewertung, die auf Ihr Netzwerkprodukt zugeschnitten ist
Erzählen Sie uns von Ihrem Gerät, der Plattform und davon, wohin die Reise gehen soll. Wir melden uns mit einem klar abgegrenzten Audit-Plan, der auf Ihren Produktkontext und Ihren Release-Zeitplan abgestimmt ist.
FAQ
Was umfasst ein Sicherheitsaudit für Netzwerkgeräte?
Worin unterscheidet sich eine Firmware-Sicherheitsanalyse von einer allgemeinen Codeprüfung?
Was ist eine SBOM/CVE-Analyse und warum ist sie für Telekommunikationsprodukte wichtig?
Kann Promwad auch ein Produkt prüfen, das bereits in Serienproduktion ist?
Ja. Wir prüfen sowohl Produkte vor ihrer Markteinführung als auch bereits ausgelieferte Geräte. Bei Produkten, die sich bereits im Einsatz befinden, berücksichtigt das Audit zusätzlich die praktischen Einschränkungen im Feld: Welche Schwachstellen lassen sich realistisch durch Patches beheben, welche müssen durch Konfigurationsänderungen entschärft werden und welche sollten bei der nächsten Hardware-Revision berücksichtigt werden? Der Maßnahmenplan wird auf die tatsächlichen Möglichkeiten Ihrer installierten Gerätebasis abgestimmt.
Dies ist besonders für ältere Systeme und White-Label-Plattformen relevant: Gemäß dem CRA trägt das Unternehmen, das ein Produkt unter seinem eigenen Namen oder seiner eigenen Marke auf dem EU-Markt in Verkehr bringt, die Herstellerpflichten – nicht der Komponentenlieferant.
Wie unterstützt Promwad die Einhaltung des CRA für Netzwerkgeräte?
Kann Promwad bei der Vorbereitung eines Netzwerkgeräts auf FIPS 140-3 helfen?
Worin unterscheidet sich dieser Service von den Embedded-Security-Dienstleistungen von Promwad?